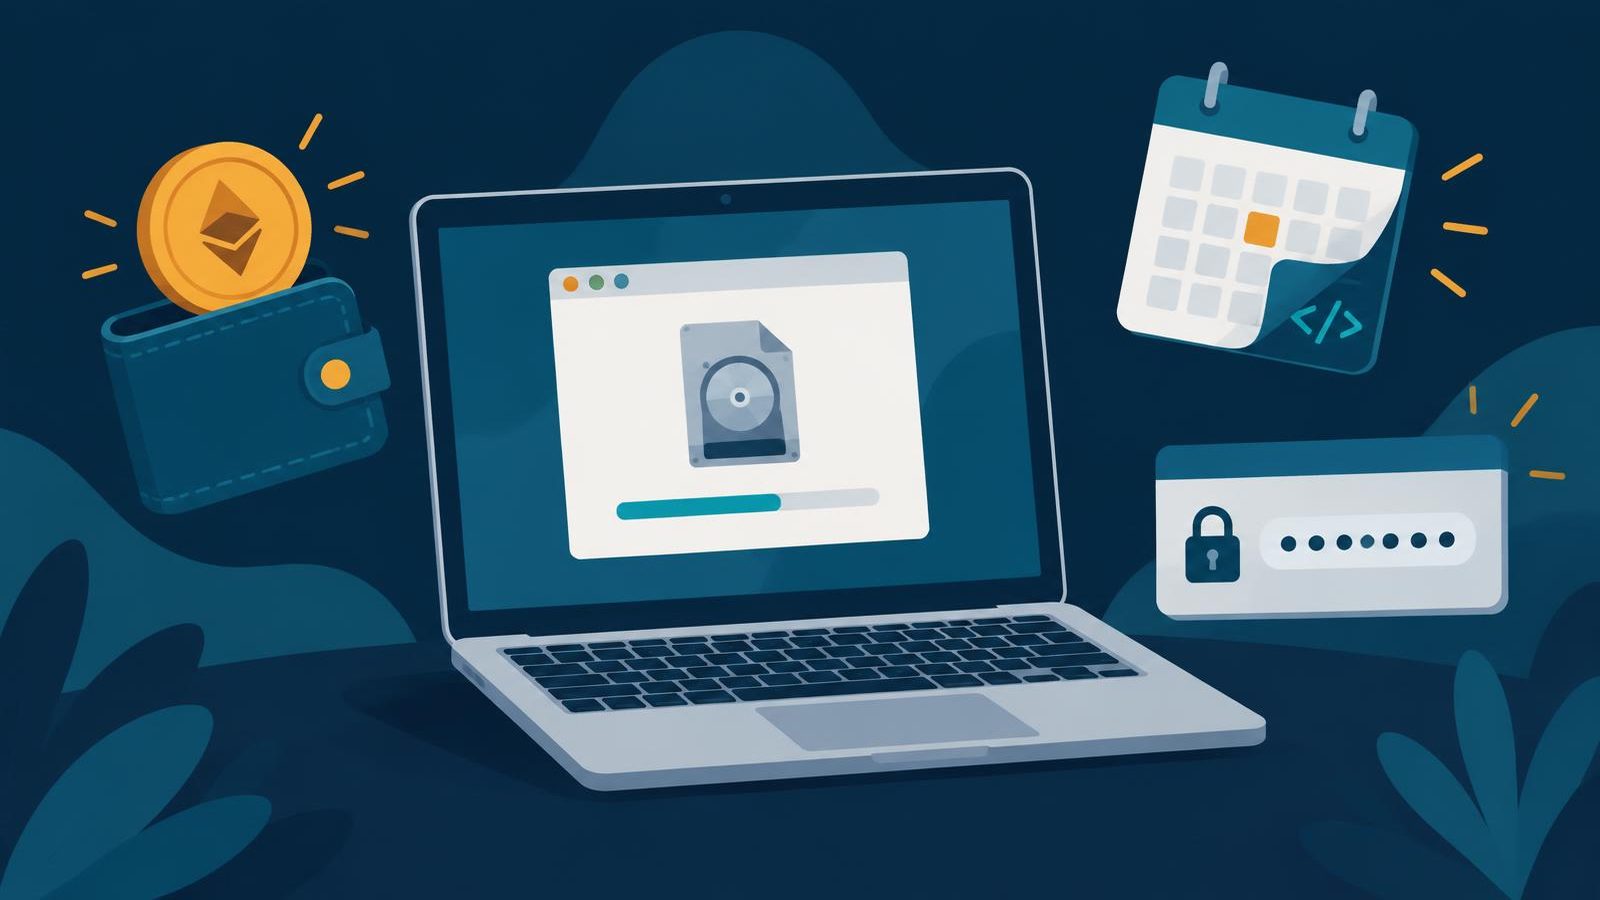
Os Mac também são alvo de malware que rouba dados. Numa análise publicada no blogue Securelist, da Kaspersky, os investigadores descrevem uma nova versão do MacSync, um programa que rouba palavras-passe e dados de carteiras de criptomoedas, detetada pela primeira vez em setembro de 2026. A novidade que chamou a atenção: numa das amostras, uma parte da infeção foi escondida num calendário público do iCloud.
O que é o MacSync
Segundo a Securelist, o MacSync surgiu em 2025 com o nome Mac.c e é alugado a outros criminosos, que escolhem como o distribuir. Tem sido espalhado através de engenharia social, de versões gratuitas ou pirateadas de programas conhecidos e de software supostamente novo. Um dos exemplos encontrados é uma carteira de criptomoedas que não existe, chamada Toria, com página própria e promovida no X e no Telegram.
O que dá início à infeção
A infeção começa quando a pessoa descarrega um ficheiro de instalação (imagem DMG) de uma destas aplicações falsas e a abre. É esse passo — executar a aplicação — que desencadeia tudo. Segundo os investigadores, a app remove a marca de "quarentena" que o macOS coloca em ficheiros descarregados da internet e vai buscar a fase seguinte.
Numa das amostras, essa fase seguinte estava num calendário público do iCloud: o programa malicioso descarrega o ficheiro do calendário e executa os comandos escondidos na descrição de um evento. Ou seja, o calendário funciona como um esconderijo usado pelo malware já em execução. Não há indicação de que ver ou subscrever um calendário infete um Mac, nem de que a Apple ou o iCloud tenham sido comprometidos; o serviço foi apenas usado para alojar conteúdo.
O que o malware faz depois
Segundo a Securelist, o módulo de roubo pede a palavra-passe de administrador numa janela que imita a app falsa e depois mostra um falso aviso do sistema. Entre os dados que tenta recolher estão histórico, cookies e palavras-passe guardadas nos navegadores, dados de carteiras de criptomoedas, dados do Telegram, o ficheiro do Porta-chaves (Keychain) e ficheiros de configuração usados por programadores. Um segundo módulo funciona como porta traseira e pode instalar extensões no navegador ou substituir a app da carteira Ledger por uma versão maliciosa.
Algumas funções são interpretação dos investigadores: por exemplo, deduzem pelo nome de um comando que os atacantes poderão intercetar o tráfego do navegador, mas não tiveram acesso a essa componente. Outra função, relacionada com o Porta-chaves, estava desativada em todas as amostras.
Nota de transparência
Esta investigação é da Kaspersky. Rui Matos, que acompanha a secção Notícias e Alertas, tem uma ligação profissional à Kaspersky. Este artigo não recomenda nenhum produto e baseia-se apenas no que a análise publicada descreve.
Quem é afetado
Utilizadores de Mac que descarreguem e executem aplicações de fontes não oficiais, especialmente carteiras de criptomoedas, programas pirateados ou software desconhecido promovido em redes sociais. A análise não indica países visados nem número de vítimas.
O que está confirmado
Segundo a Securelist: nova versão do MacSync detetada em setembro de 2026; distribuição através de imagens DMG de apps falsas, incluindo a carteira inexistente Toria; uso de um calendário público do iCloud numa das amostras; recolha de dados de navegadores, carteiras, Telegram e Porta-chaves.
O que ainda é incerto
A análise não refere alcance geográfico nem número de vítimas. O objetivo de algumas componentes (como a relacionada com o navegador) é deduzido pelos investigadores. Não se sabe quantas campanhas usam o método do calendário.
O que fazer agora
- Descarregue apps apenas da App Store ou do site oficial do programador, e desconfie de carteiras de criptomoedas ou programas "gratuitos" promovidos em redes sociais.
- Descarregou o ficheiro DMG mas não abriu a app: apague-o e esvazie o Lixo.
- Abriu a app: desligue o Mac da internet e não introduza a palavra-passe de administrador se lhe for pedida por uma app recém-instalada sem motivo claro.
- Introduziu a palavra-passe de administrador numa dessas janelas: trate o Mac como comprometido. A partir de outro dispositivo, altere as palavras-passe principais (email, Apple ID, banco), ative a verificação em dois passos e termine sessões abertas.
- Tem criptomoedas no Mac ou no navegador: a partir de um dispositivo limpo, transfira os fundos para uma carteira nova, com nova frase de recuperação.
- Para limpar o Mac, faça uma análise completa com uma ferramenta de segurança de confiança ou reinstale o macOS e restaure apenas ficheiros pessoais de uma cópia anterior à infeção.