O essencial: não foi uma falha no LastPass
Esta notícia não é sobre uma invasão ao LastPass. Segundo o relatório publicado pela equipa TIME do LastPass em conjunto com a Delphos Labs, a 17 de setembro de 2026, trata-se de uma campanha de distribuição de software malicioso feita fora dos canais oficiais da empresa: páginas fraudulentas que imitam a marca e levam as pessoas a descarregar ficheiros que nada têm a ver com o produto verdadeiro. De acordo com o relatório, os sistemas, os serviços e os cofres de palavras-passe dos clientes não foram comprometidos, e o GitHub não é um canal de distribuição do LastPass.
A distinção é importante porque muda a resposta certa: quem não descarregou nada não tem de fazer seja o que for ao seu cofre.
O que aconteceu
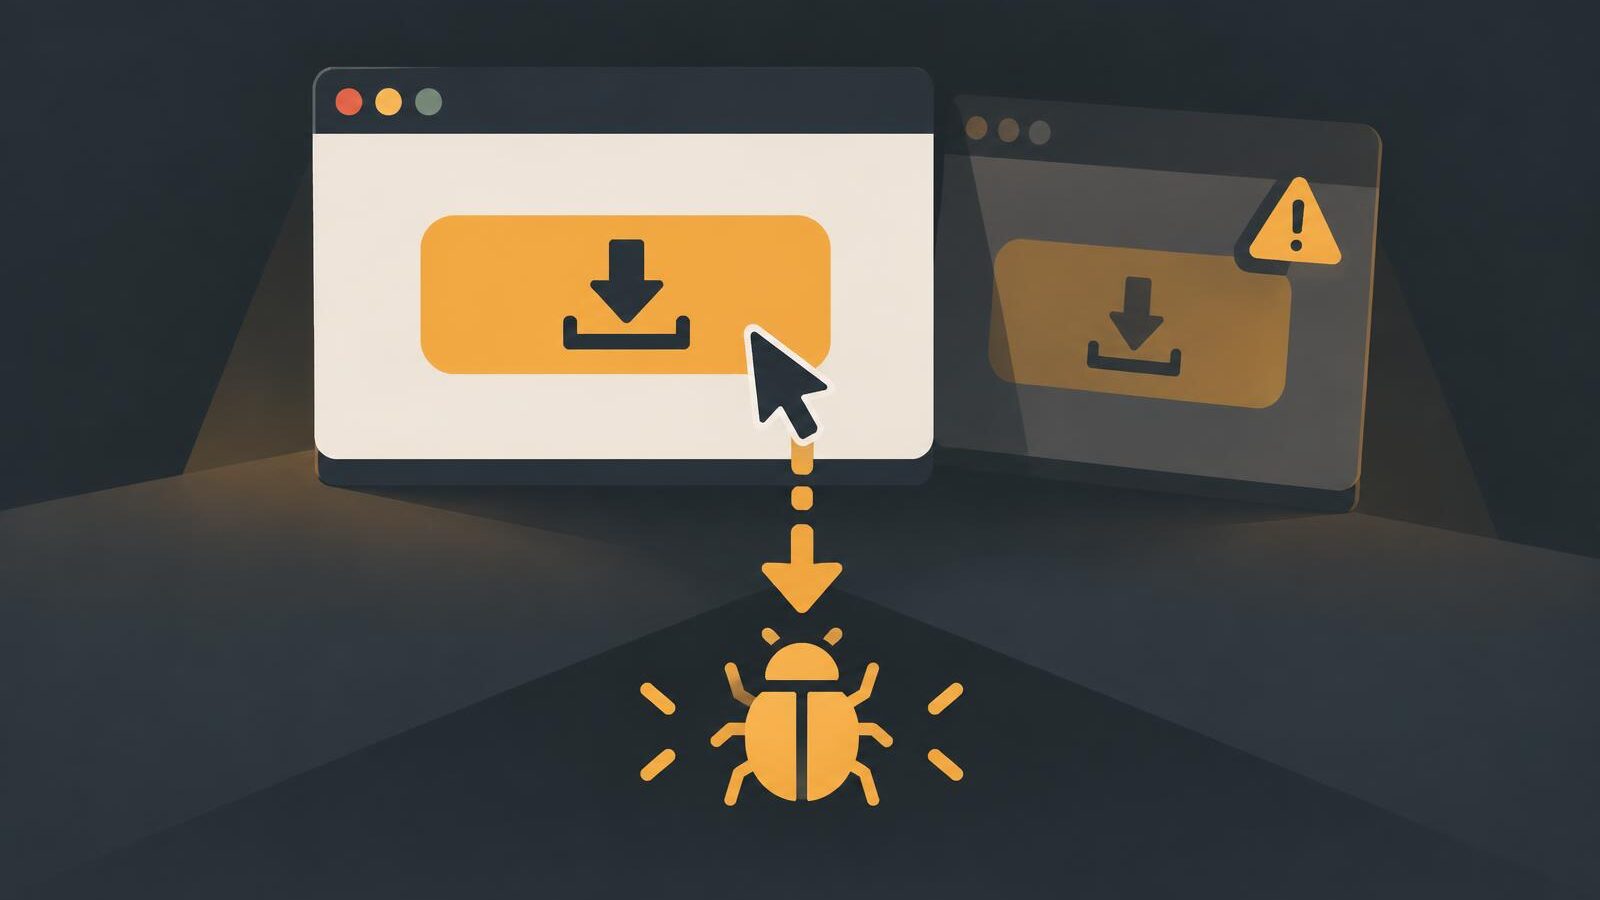
A campanha usou organizações e páginas alojadas no GitHub que copiavam o aspeto, o logótipo e os textos de marcas conhecidas de software. Segundo o relatório, a página fraudulenta que imitava o LastPass Authenticator (uma organização com o nome LastPass-Authenticator) aparecia bem posicionada nos motores de busca, graças a otimização deliberada, e incluía um botão proeminente de transferência. Uma segunda página falsa, LastPass-S, usava linguagem semelhante sobre um alegado produto para macOS e já tinha sido retirada antes de poder ser investigada.
Quem carregava no botão era encaminhado para uma página alojada em GitHub Pages que mostrava selos falsos de confiança, como Authorized Access e VirusTotal Approved, e uma animação de validação de sessão antes de entregar um ficheiro comprimido que não vinha do fabricante. A deteção inicial descrita no relatório remonta a 13 de agosto de 2026 e a investigação publicada cobre o período até 10 de setembro de 2026.
Segundo a análise da Delphos Labs, o ficheiro entregue instalava um infostealer, software que procura credenciais guardadas no browser e noutras aplicações, a que o LastPass chama internamente Rapuncel. O relatório indica que a mesma operação imitava pelo menos 40 empresas e era distribuída por vários operadores em paralelo. Não descrevemos aqui pormenores técnicos adicionais, que não ajudam o leitor comum a proteger-se.
Porque é que a marca, o GitHub e o lugar na pesquisa não provam nada
Três suposições comuns falham aqui.
A primeira é que uma marca conhecida numa página significa que a página é da marca. Logótipos, capturas de ecrã e descrições de produto copiam-se em minutos.
A segunda é que o primeiro resultado da pesquisa é o site oficial. Os resultados podem ser influenciados por técnicas de otimização e, em muitas pesquisas, os primeiros lugares são anúncios.
A terceira é que estar alojado numa plataforma respeitada, como o GitHub, é um selo de qualidade. O GitHub é uma plataforma aberta onde qualquer pessoa pode publicar; o endereço github.io ou github.com no link diz quem aloja a página, não quem a escreveu nem se o ficheiro é legítimo.
Como encontrar o download verdadeiro
Parta sempre do site oficial do fabricante, escrito por si no browser ou guardado nos marcadores, e desça daí até à página de transferências. No caso do LastPass Authenticator, segundo o próprio relatório, a aplicação oficial está disponível em lastpass.com e nas lojas oficiais de aplicações. Em alternativa, use a loja de aplicações do sistema (Microsoft Store, App Store, Google Play) e confirme o nome do editor, não apenas o nome da aplicação.
Desconfie de resultados de pesquisa que levem a domínios que não são o do fabricante, de páginas com botões de download muito destacados e selos de verificado ou seguro, e de ficheiros invulgarmente grandes para o que se propõem instalar. Se o instalador vem dentro de um ficheiro comprimido em vez de vir diretamente do fabricante, acrescente uma camada de desconfiança.
Visitar, descarregar e executar não são a mesma coisa
Abrir a página não instala nada e, por si só, quase nunca tem consequências. Descarregar o ficheiro deixa-o no disco, mas ainda inativo — pode apagá-lo sem mais.
O passo com consequências é executar o ficheiro, sobretudo quando o sistema pede autorização de administrador. É nesse momento que o software passa a poder alterar o computador. Se está num processo de instalação e tem dúvidas, cancele: repetir a instalação a partir do site oficial custa poucos minutos.
O que o malware procurava
Segundo a análise da Delphos Labs citada no relatório, o objetivo do programa malicioso era o roubo de credenciais: palavras-passe guardadas em browsers, carteiras de criptomoedas e sessões de aplicações como Discord, Steam e Telegram, bem como o Gestor de Credenciais do Windows. Para o conseguir, o relatório descreve que tentava terminar processos de soluções de antivírus.
Esta lista vem do relatório e descreve as capacidades observadas no código; não significa que cada pessoa afetada tenha perdido todos estes tipos de dados.
Instalou algo suspeito? O que fazer
Se acha que executou um instalador obtido fora dos canais oficiais, o objetivo é limitar o acesso a contas, porque este tipo de malware procura tipicamente credenciais guardadas no browser e noutras aplicações.
Comece por desligar o computador da internet, faça uma análise completa com uma solução de segurança atualizada e, a partir de outro dispositivo em que confie, altere as palavras-passe das contas mais sensíveis — email, banco, gestor de palavras-passe — e termine as sessões abertas. Ative a autenticação em dois passos onde ainda não a tiver. Se o equipamento é de trabalho, avise a equipa de informática antes de agir.
Quando não é possível ter confiança de que o sistema ficou limpo, a opção mais segura continua a ser reinstalar o sistema operativo e restaurar apenas ficheiros pessoais.
Porque interessa a quem lê em Portugal
Não há, no relatório, qualquer indicação de vítimas em Portugal, e não afirmamos que existam. O que torna o caso relevante é o método: procurar o nome de um programa num motor de busca e instalar o primeiro resultado é um hábito comum em qualquer país, e as marcas imitadas são usadas em português tal como em inglês. A lição é o hábito de partir sempre do site oficial.
Quem é afetado
Utilizadores de Windows que procurem downloads de software popular em motores de busca e instalem ficheiros obtidos fora dos canais oficiais. Segundo o relatório, a campanha imitou o LastPass e dezenas de outras marcas.
O que está confirmado
Segundo o relatório do LastPass com a Delphos Labs (publicado a 17 de setembro de 2026, com âmbito de investigação até 10 de setembro de 2026), a campanha distribuía software malicioso através de páginas falsas no GitHub que imitavam pelo menos 40 empresas, incluindo o LastPass Authenticator. A deteção inicial descrita é de 13 de agosto de 2026. O relatório afirma que nenhum sistema, serviço ou cofre de clientes do LastPass foi comprometido e que a distribuição ocorreu inteiramente fora dos canais oficiais.
O que ainda é incerto
O relatório não indica o número de pessoas afetadas nem a distribuição geográfica das vítimas. Não há indicação de vítimas confirmadas em Portugal. O relatório avisa que a infraestrutura da campanha muda rapidamente e que podem surgir novas páginas e marcas imitadas.
O que fazer agora
- Descarregue software apenas a partir do site oficial do fabricante ou da loja de aplicações do sistema.
- Não confie num download só porque a página mostra a marca, está no GitHub ou aparece no topo da pesquisa.
- Se descarregou um ficheiro suspeito mas não o abriu, apague-o.
- Se o executou, desligue a internet, analise o computador e altere palavras-passe a partir de outro dispositivo.
- Ative a autenticação em dois passos nas contas de email, banco e gestor de palavras-passe.